Domain lupenleuchte24.de kaufen?
Wir ziehen mit dem Projekt
lupenleuchte24.de um.
Sind Sie am Kauf der Domain
lupenleuchte24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lupenleuchte24.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
HOLEX Ring-Lupenleuchte Ø100mm aus Kunststoff/Metall mit LED-Leuchtring und Klemmfuß für Beleuchtung/Vergrößerung, 491545 100)Eigenschaften • Lupenleuchte mit hochwertigen SMD-LEDs für blendfreies, schattenfreies und gleichmäßig ausgeleuchtetes Arbeitsfeld\n• Randscharfe und verzerrungsfreie Abbildung\n• Langlebige LEDs (bis zu 50 000 h), geringer Energieverbrauch Lieferumfang • Inklusive Linsenabdeckung, Tischklemme für Plattenstärken von 10 - 62 mm (Gr. 100 mit Tischfuß) (491545 100)91,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Tiptree Jr., James: Helligkeit fällt vom HimmelHelligkeit fällt vom Himmel , Eine Novafront zieht an dem entlegenen kleinen Planeten Damiem vorbei und lockt einen bunten Haufen Besucher an: Forscher, Touristen, Heilung Suchende und einen Trupp jugendlicher Pornostars mit ihrem Agenten, der in aufsehenerregender Kulisse einen Film drehen will. Sie alle kommen in dem Gästehaus unter, das von drei Wächtern betrieben wird, die von der Föderation zum Schutz der Bewohner des Planeten abgestellt wurden. Die Dameii sind Wesen von ätherischer Schönheit und mit grauenvoller Vergangenheit. Finster ragt die Vergangenheit in die heiter-erotische Gegenwart und finster scheinen die Absichten einiger der Besucher. Schon bald werden in der kleinen Zwangsgemeinschaft die Masken fallen, wird erneut Gewalt ausbrechen, werden Betrug und Mord, echtes und falsches Heldentum, Schuld und der Drang nach Vergeltung und eine in allem wirkende Liebe und Sehnsucht nach Schönheit in einem großen letzten Gericht enden. James Tiptree Jrs. zweiter und gleichzeitig letzter Roman erscheint erstmals in deutscher Übersetzung und schließt die 10-bändige Werkausgabe ab. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20180219, Produktform: Leinen, Autoren: Tiptree Jr., James, Übersetzung: Stumpf, Andrea, Seitenzahl/Blattzahl: 511, Keyword: Alien; Nova; Sex; Thriller, Fachkategorie: Thriller / Spannung~Klassische Science-Fiction-Literatur~Moderne und zeitgenössische Belletristik, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 195, Breite: 128, Höhe: 38, Gewicht: 594, Produktform: Gebunden, Genre: Belletristik,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Eigenschaften muss eine gute Arbeitslampe haben, um optimale Beleuchtung am Arbeitsplatz zu gewährleisten?
Eine gute Arbeitslampe sollte eine hohe Helligkeit bieten, um ausreichend Licht am Arbeitsplatz zu gewährleisten. Zudem sollte sie eine flexible Positionierungsmöglichkeit haben, um das Licht genau dorthin zu lenken, wo es benötigt wird. Außerdem ist eine blendfreie Beleuchtung wichtig, um die Augen zu schonen und die Konzentration zu fördern. **
-
Welche Merkmale sollte eine effektive Arbeitslampe haben, um optimale Beleuchtung am Arbeitsplatz zu gewährleisten?
Eine effektive Arbeitslampe sollte eine hohe Helligkeit bieten, um den Arbeitsbereich gut auszuleuchten. Außerdem sollte sie über verschiedene Helligkeitsstufen verfügen, um die Beleuchtung an die jeweiligen Bedürfnisse anzupassen. Eine flexible Positionierungsmöglichkeit und eine blendfreie Ausleuchtung sind ebenfalls wichtige Merkmale für optimale Beleuchtung am Arbeitsplatz. **

Welche Methoden zur Vergrößerung von Objekten werden in der Fotografie und Optik angewendet?
In der Fotografie werden Vergrößerungslinsen, Teleobjektive und digitale Zoomfunktionen verwendet, um Objekte größer darzustellen. In der Optik werden Mikroskope, Teleskope und Lupen eingesetzt, um Objekte zu vergrößern. Zudem können auch mathematische Berechnungen wie die Vergrößerungsfaktoren bei der Bildbearbeitung angewendet werden. **
Was sind die möglichen Anwendungen und Vorteile der achtfachen Vergrößerung in der Optik?
Die achtfache Vergrößerung in der Optik ermöglicht eine detaillierte Betrachtung von Objekten aus der Ferne. Sie wird häufig in Ferngläsern, Teleskopen und Mikroskopen verwendet. Die Vorteile sind eine verbesserte Sichtbarkeit von Details, eine größere Reichweite und eine bessere Bildqualität. **
Top-Angebote
Produkte zum Begriff Botnet:
-
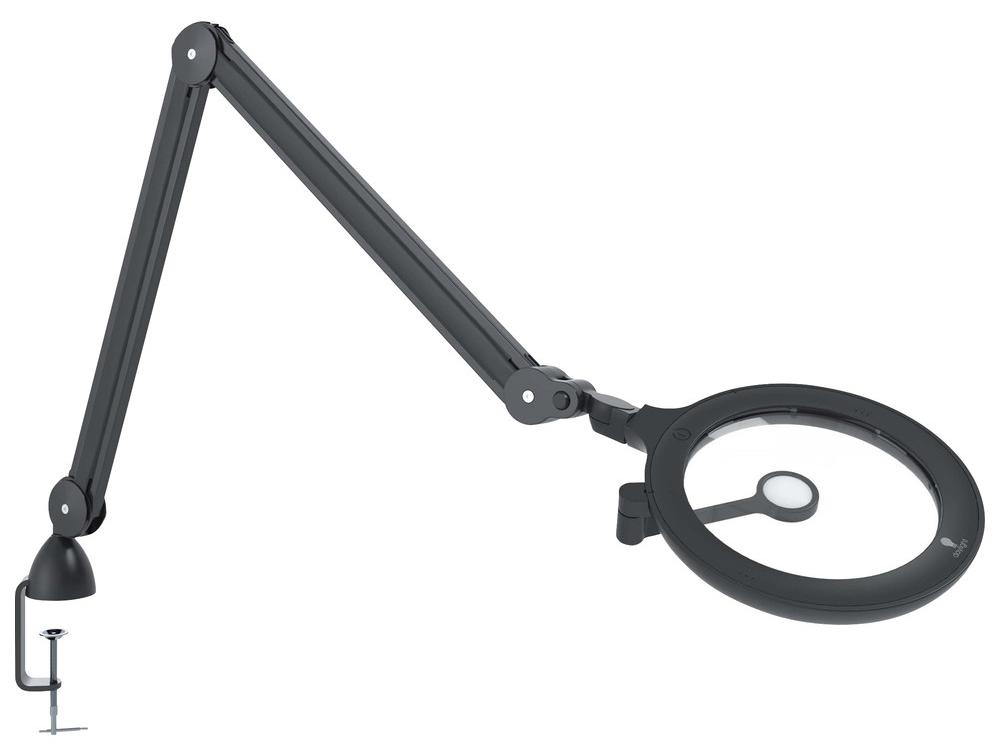
Daylight LED-Lupenleuchte iQ, ESD E25101 (Lupenlampe Lupenleuchte Vergrößerung)Als 2-in-1-Lichtquelle sorgen leistungsstarke Tageslicht-LEDs mit 6.000 K für Klarheit und schattenfreie Beleuchtung, während UV-A-LEDs (365 nm) ideal für die Inspektion von Beschichtungen sowie für die gründliche Prüfung von Lötstellen, Schweißnähten und anderen mechanisch belasteten Bereichen geeignet sind. Mit zwei Helligkeitsstufen, die sich Ihren Aufgaben anpassen, Gelenken, die jede Position halten, und einer großen 17,5 cm Linse ist die iQ ESD die ultimative 2-in-1 ESD-sichere Lupenleuchte. Merkmale2-in-1-Lichtquelle mit leistungsstarken Tageslicht-LEDs und UV-A-LEDsoptische Qualitätsglaslinseaußergewöhnlich starker und haltbarer Kohlefaserkopf und -gelenk, hält in jeder Positionzwei Helligkeitsstufen zur Anpassung der Beleuchtung an die jeweilige Aufgabegroße Reichweite, damit das Licht genau dort positioniert werden kann, wo es wirdLieferumfang1 Stück LED-Lupenleuchte iQ ESD 1 Stück Tischbefestigung 1 Stück Aufstecklinse 12 Dioptrien Technische DatenSpannung: 230 V max. Leistu579,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
HOLEX Ring-Lupenleuchte Ø100mm aus Kunststoff/Metall mit LED-Leuchtring und Klemmfuß für Beleuchtung/Vergrößerung, 491545 100)Eigenschaften • Lupenleuchte mit hochwertigen SMD-LEDs für blendfreies, schattenfreies und gleichmäßig ausgeleuchtetes Arbeitsfeld\n• Randscharfe und verzerrungsfreie Abbildung\n• Langlebige LEDs (bis zu 50 000 h), geringer Energieverbrauch Lieferumfang • Inklusive Linsenabdeckung, Tischklemme für Plattenstärken von 10 - 62 mm (Gr. 100 mit Tischfuß) (491545 100)91,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Tiptree Jr., James: Helligkeit fällt vom HimmelHelligkeit fällt vom Himmel , Eine Novafront zieht an dem entlegenen kleinen Planeten Damiem vorbei und lockt einen bunten Haufen Besucher an: Forscher, Touristen, Heilung Suchende und einen Trupp jugendlicher Pornostars mit ihrem Agenten, der in aufsehenerregender Kulisse einen Film drehen will. Sie alle kommen in dem Gästehaus unter, das von drei Wächtern betrieben wird, die von der Föderation zum Schutz der Bewohner des Planeten abgestellt wurden. Die Dameii sind Wesen von ätherischer Schönheit und mit grauenvoller Vergangenheit. Finster ragt die Vergangenheit in die heiter-erotische Gegenwart und finster scheinen die Absichten einiger der Besucher. Schon bald werden in der kleinen Zwangsgemeinschaft die Masken fallen, wird erneut Gewalt ausbrechen, werden Betrug und Mord, echtes und falsches Heldentum, Schuld und der Drang nach Vergeltung und eine in allem wirkende Liebe und Sehnsucht nach Schönheit in einem großen letzten Gericht enden. James Tiptree Jrs. zweiter und gleichzeitig letzter Roman erscheint erstmals in deutscher Übersetzung und schließt die 10-bändige Werkausgabe ab. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20180219, Produktform: Leinen, Autoren: Tiptree Jr., James, Übersetzung: Stumpf, Andrea, Seitenzahl/Blattzahl: 511, Keyword: Alien; Nova; Sex; Thriller, Fachkategorie: Thriller / Spannung~Klassische Science-Fiction-Literatur~Moderne und zeitgenössische Belletristik, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 195, Breite: 128, Höhe: 38, Gewicht: 594, Produktform: Gebunden, Genre: Belletristik,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hespeler, Bruno: Jäger-HandwerkJäger-Handwerk , Gute Jagd hat immer sehr viel mit Handwerk zu tun gehabt. Wer sich einen echten Jäger nennen will, der sollte alles beherrschen, was Jagd verlangt. Er sollte wissen, wo und wann man am besten ansitzt, welche Jagdarten es gibt, wie welche Wildart tickt, wie man Wild versorgt und verwertet, wieviel Hege und Technik die Jagd verträgt.- Ein Buch für Profis. Und für solche, die es werden wollen. , Scheiben- & Scheinwerferreinigung > Autoteile & Zubehör , Erscheinungsjahr: 20150502, Produktform: Leinen, Autoren: Hespeler, Bruno, Seitenzahl/Blattzahl: 309, Abbildungen: 130 Abbildungen, Keyword: Hege; Jagdarten; Jagdpraxis, Fachschema: Jagd - Jäger~Waidwerk~Wild / Jagd, Warengruppe: HC/Tiere/Jagen/Angeln, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 141, Höhe: 20, Gewicht: 636, Produktform: Leinen, Genre: Sachbuch/Ratgeber,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Eigenschaften muss eine gute Arbeitslampe haben, um optimale Beleuchtung am Arbeitsplatz zu gewährleisten?
Eine gute Arbeitslampe sollte eine hohe Helligkeit bieten, um ausreichend Licht am Arbeitsplatz zu gewährleisten. Zudem sollte sie eine flexible Positionierungsmöglichkeit haben, um das Licht genau dorthin zu lenken, wo es benötigt wird. Außerdem ist eine blendfreie Beleuchtung wichtig, um die Augen zu schonen und die Konzentration zu fördern. **
-
Welche Merkmale sollte eine effektive Arbeitslampe haben, um optimale Beleuchtung am Arbeitsplatz zu gewährleisten?
Eine effektive Arbeitslampe sollte eine hohe Helligkeit bieten, um den Arbeitsbereich gut auszuleuchten. Außerdem sollte sie über verschiedene Helligkeitsstufen verfügen, um die Beleuchtung an die jeweiligen Bedürfnisse anzupassen. Eine flexible Positionierungsmöglichkeit und eine blendfreie Ausleuchtung sind ebenfalls wichtige Merkmale für optimale Beleuchtung am Arbeitsplatz. **
-
Welche Methoden zur Vergrößerung von Objekten werden in der Fotografie und Optik angewendet?
In der Fotografie werden Vergrößerungslinsen, Teleobjektive und digitale Zoomfunktionen verwendet, um Objekte größer darzustellen. In der Optik werden Mikroskope, Teleskope und Lupen eingesetzt, um Objekte zu vergrößern. Zudem können auch mathematische Berechnungen wie die Vergrößerungsfaktoren bei der Bildbearbeitung angewendet werden. **
-
Was sind die möglichen Anwendungen und Vorteile der achtfachen Vergrößerung in der Optik?
Die achtfache Vergrößerung in der Optik ermöglicht eine detaillierte Betrachtung von Objekten aus der Ferne. Sie wird häufig in Ferngläsern, Teleskopen und Mikroskopen verwendet. Die Vorteile sind eine verbesserte Sichtbarkeit von Details, eine größere Reichweite und eine bessere Bildqualität. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.